علوم وتكنولوجيا
ثغرة في "أوفيس" تتيح مهاجمة المستخدمين دون تدخلهم


حذرت شركة أمن رقمي، من طريقة جديدة بات يتبعها قراصنة لتحميل برمجيات خبيثة دون علم المستخدمين عبر استغلال ثغرة أمنية في حزمة "أوفيس"، بينما تم ضبط أكثر من 1444 تهديداً باستخدام هذا الأسلوب.
وبحسب عالم التقنية، فإن شركة Trend Micro حذرت من خطورة الاسلوب الجديد كونه لا يطلب من المستخدم أي تدخل، فبعد زيارة الروابط الخبيثة، يصاب جهاز المستخدم بمجرد وضع مؤشر الماوس فوق الرابط.
وتتمثل الطريقة التي يتبعها المخترقون، بإرسال رسالة تحوي في عنوانها على كلمات مثل فاتورة أو طلب، وهي رسائل تحتوي على ملفات مرفقة على هيئة مستند "باور بوينت " غالباً وبعد تشغيلها لن يظهر بداخله سوى عبارة جاري التحميل التي وبمجرد وضع مؤشر الماوس فوقها تبدأ الهجمة عن طريق تحميل الملفات الخبيثة لإصابة الجهاز.
وفي حالة عدم تقريب مؤشر الماوس منها، فالجهاز يبقى في مأمن، وفي النسخ الحديثة من حزمة "أوفيس"، يقوم "باور بوينت" بإخطار المستخدم أن هناك شيء سيقوم الرابط بتحميله، وبالتالي يمكن رفض العملية ومنع هذا الهجوم.
وفي النسخ القديمة من "أوفيس"، تبدأ عملية التحميل دون علم المستخدم، كما يتم تشغيل الحزمة بشكل آلي وبالتالي إصابة الجهاز بشكل فوري.
سيريانيوز
TAG: أوفيس، Trend Micro،
السفارة التركية بدمشق: دخول نظام التأشيرة الإلكترونية للسوريين الراغبين بالسفر إلى قبرص التركية حيز التنفيذ
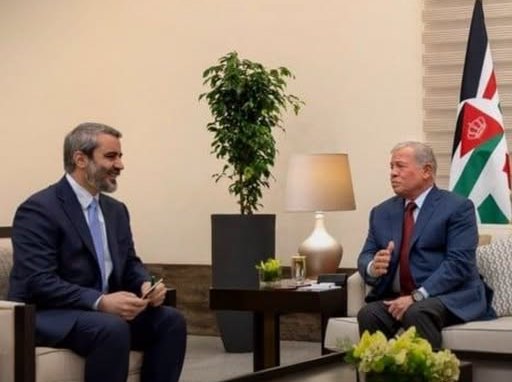
الشيباني يبحث مع ملك الأردن علاقات التعاون والهجمات الاسرائيلية على سوريا
الشيباني: قرار اسرائيل ضم الجولان "حبر على ورق"
واشنطن تعلن رفع الحظر العسكري المفروض على سوريا
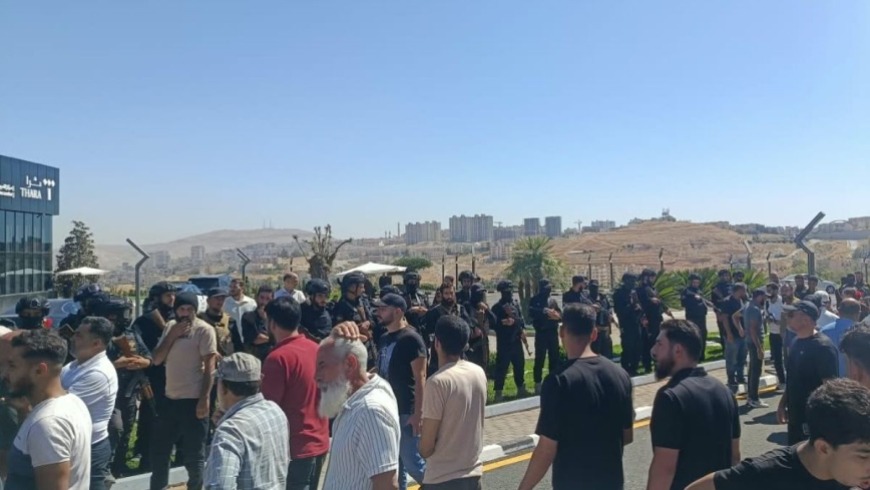
لليوم الثاني على التوالي.. أهالي قدسيا يتظاهرون احتجاجا على إقامة مشروعي "أبيات هيلز" و"شام فيو"
سوريا تعزز موقعها كممر تجاري بين الخليج وأوروبا عبر مشاريع طرق دولية
سوريا تدين مقتل شاب من ذوي الاحتياجات الخاصة على يد اسرائيل في درعا
اليابان تعلن رفعها للعقوبات عن شركات وجهات سورية
وكالة: العراق يبدأ استلام شحنات البنزين عبر ميناء بانياس
اصابة 31 شخصاَ بحادث سير على أوتوستراد دمشق – درعا
عصابة مسلحة تقتحم ورشة صاغة في باب توما وتستولي على الذهب