علوم وتكنولوجيا
اكتشاف تطبيقات خبيثة في "جوجل بلاي"


كشفت شركة ESET الأمنية، عن تطبيق في متجر "جوجل بلاي"، يعمل على سرقة بيانات المستخدمين المشفرة فى محفظة bitcoin واستبدالها ببيانات افتراضية تعمل على تخزين البيانات فى حساب إفتراضى آخر لشخص مجهول، في وقت تم فيه العثور على الكثير من التطبيقات التى تقوم بعمليات احتيال على المستخدمين فى المتجر.
وقال موقع phonearena الهندي، إن أحد تطبيقات متجر "جوجل"، التى يعد هدفها الظاهر تشفير بيانات المستخدمين من خلال سلسة طويلة من الأحرف، تعمل كتطبيق clipper وهو نوع من البرامج الضارة التى تعمل على سرقة عمليات التشفير التلقائى فى محفظة المستخدمين على شبكة الإنترنت.
وكان تطبيق MetaMask أحد التطبيقات التى رصد فيها برمجيات clipper الضارة، حيث تعمل بفكرة تشفير بيانات محفظة المستخدمين في الوقت الذى تنتهي هذه البيانات إلى عناوين وهمية بديلة لحساب محفظة المستخدم.
وبحسب الشركة الأمنية، تتم هذه العملية عند تسجيل المستخدم بالتشفير التلقائي، لتنتهي إيداعات المستخدمين إلى محفظة افتراضية لشخص مجهول.
وأشارت شركة ESET إلى أن مثل هذه التطبيقات رصدت للمرة الأولى على منصة ويندوز فى 2017، ومن ثم اكتشفت هذه الفئة من التطبيقات التى تحتوى على البرامج الضارة فى "جوجل بلاي" خلال الشهر الماضي.
وتهدف مثل تلك التطبيقات إلى تعقب المستخدمين والقيام بعمليات الاحتيال من خلال سرقة بيانات المستخدمين.
سيريانيوز
السفارة التركية بدمشق: دخول نظام التأشيرة الإلكترونية للسوريين الراغبين بالسفر إلى قبرص التركية حيز التنفيذ
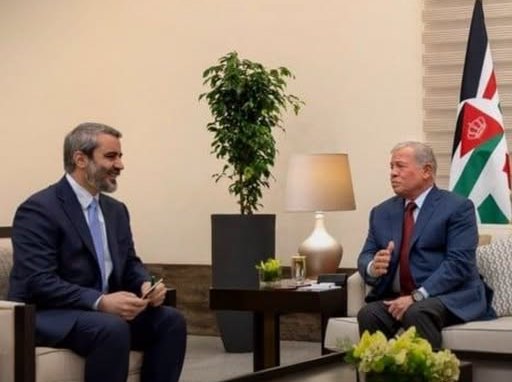
الشيباني يبحث مع ملك الأردن علاقات التعاون والهجمات الاسرائيلية على سوريا
الشيباني: قرار اسرائيل ضم الجولان "حبر على ورق"
واشنطن تعلن رفع الحظر العسكري المفروض على سوريا
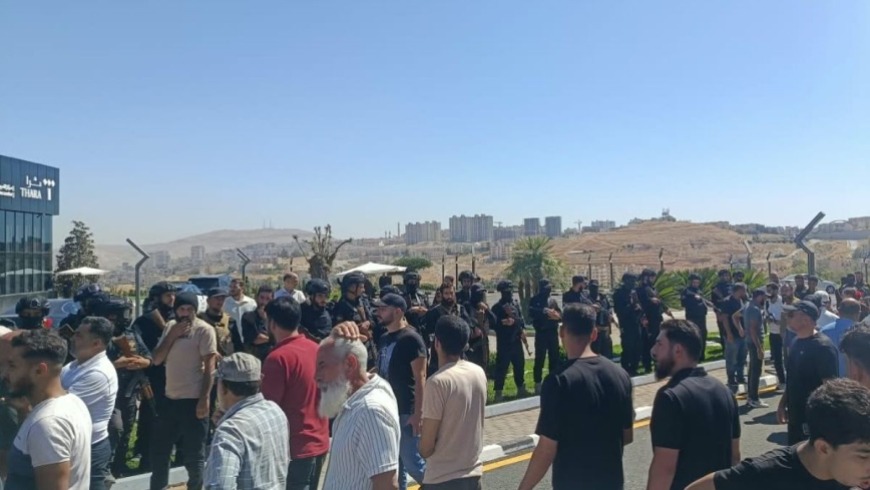
لليوم الثاني على التوالي.. أهالي قدسيا يتظاهرون احتجاجا على إقامة مشروعي "أبيات هيلز" و"شام فيو"
سوريا تعزز موقعها كممر تجاري بين الخليج وأوروبا عبر مشاريع طرق دولية
سوريا تدين مقتل شاب من ذوي الاحتياجات الخاصة على يد اسرائيل في درعا
اليابان تعلن رفعها للعقوبات عن شركات وجهات سورية
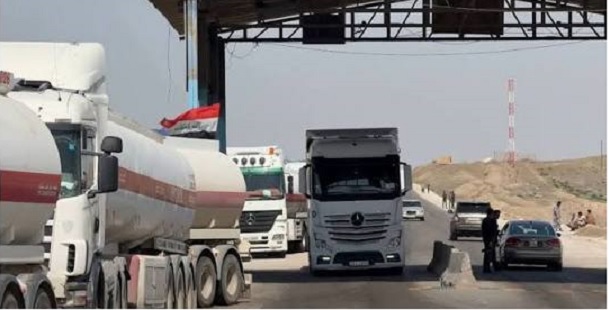
وكالة: العراق يبدأ استلام شحنات البنزين عبر ميناء بانياس
اصابة 31 شخصاَ بحادث سير على أوتوستراد دمشق – درعا
عصابة مسلحة تقتحم ورشة صاغة في باب توما وتستولي على الذهب